作者:杨舟 发布时间:2026-11-10 来源:全球人工智能创新治理中心+收藏本文
编者按
当前人工智能技术快速演进,如何在释放创新潜力的同时有效识别和防范风险,正成为各国人工智能治理面临的重要议题。近期,美国战略与国际研究中心(Center for Strategic and International Studies,CSIS)发布报告《不要放慢人工智能发展,而要加快人工智能基准测试》(Don’t Slow Down AI Development—Speed Up Benchmarking)认为,美国不应在“快”与“慢”之间反复争论,而应在加速人工智能发展的同时,同步加快独立评估能力的建设。通过政府支持、公共—私营合作以及高校和非营利机构参与,建立更加独立、透明和可比较的人工智能评估体系,并将相关基准测试拓展至国家安全、网络攻击等高风险应用场景。
文中观点不代表编译者或发布平台立场,完整论述及作者原意请参阅英文原文。
作者简介
本杰明·詹森(Benjamin Jensen),美国战略与国际研究中心(CSIS)未来实验室主任、国防与安全部高级研究员。
亚西尔·阿塔兰(Yasir Atalan),美国战略与国际研究中心(CSIS)未来实验室副主任、国防与安全部数据研究员。
摘要
近来,几乎所有新闻媒体都被“P(doom)”(在人工智能安全领域,P(doom)是指人工智能导致的存在性灾难性结果——所谓的“末日场景”的概率)的号角声所吸引,热衷于渲染人工智能的快速进步可能导致灾难性后果的观点。在一批人工智能企业首席执行官和社会活动人士的带动下,这类呼声在公众中掀起了一股浪潮,人们普遍担忧AI将如何颠覆未来。尽管近来围绕生存性风险的炒作甚嚣尘上,但对美国必须同时加快人工智能发展,以及确保这项技术所产生的公共产品和利润足够丰富这一基本事实不容置疑。这意味着需要对AI研究进行更有力的投资,其中包括基准测试,并创建新的政策实验室,专门研究如何将AI融入关键的国家安全工作流程。
报告认为,美国应当更快地将人工智能发展与对独立评估的持续投资结合起来,并通过多种途径实现。国会应通过国家科学基金会(NSF)扩大基础安全研究的规模,同时授权国家标准与技术研究院(NIST)协调公私合作,共同开发通用基准。与此同时,大学和非营利组织应设立政策实验室,在高风险的国家安全工作流程中测试人工智能。联邦拨款和基金会配套资金可以为这项工作提供支持,还可以考虑征收一项token使用税,用于资助公共利益研究。这些国内举措应与以AI为重点的外交相结合,在全球范围内推动共同评估标准。
图片来源:报告原文页面
01
在关于P(doom)的争论中,不乏来自该技术领军人物的惊人预测。2024年12月,被誉为“AI教父”的杰弗里·辛顿(Geoffrey Hinton)估计,AI在未来30年内导致人类灭绝的概率为10%至20%。埃隆·马斯克(Elon Musk)在2024年也给出了类似的估计。2025年9月,Anthropic首席执行官达里奥·阿莫代伊(Dario Amodei)则认为,事情发展到“非常、非常糟糕”的可能性为25%。专注于AI安全的非营利组织将这些担忧转化为集体行动的诉求。例如,人工智能安全中心(CAIS)2023年发布的声明获得了阿莫代伊、OpenAI首席执行官萨姆·奥尔特曼(Sam Altman)和谷歌DeepMind首席执行官戴密斯·哈萨比斯(Demis Hassabis)的联署,将防范AI导致的人类灭绝与应对大流行病、核战争并列为全球优先事项。
同样在2023年,一批AI专家联名发表公开信,呼吁暂停训练比GPT-4更强大的系统至少六个月。机器智能研究所(MIRI)则声称,如果在不久的将来以现有方法开发出超级智能,其最可能的后果就是人类灭绝,因此有必要实施一项在全球范围内强制执行的暂停令。
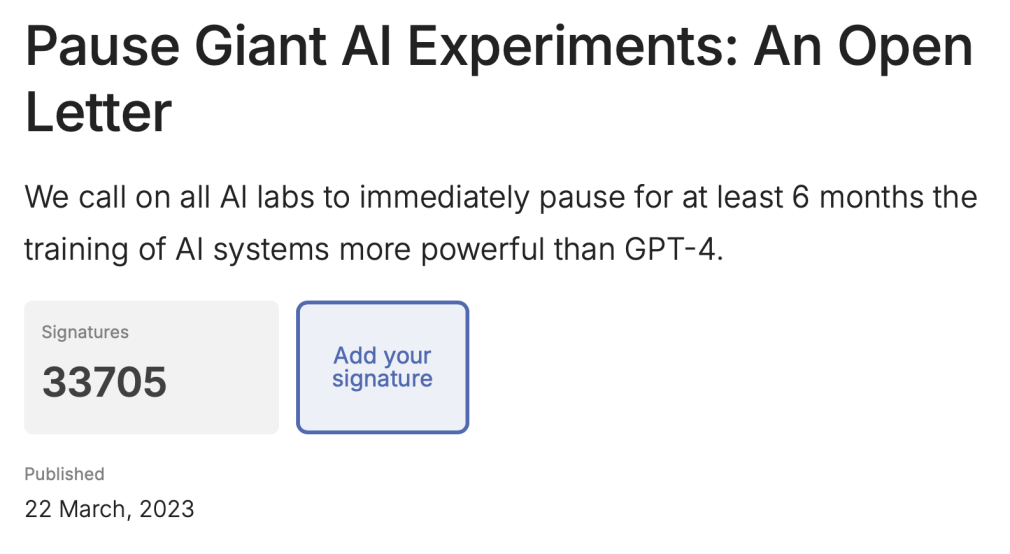
2023年3月生命未来研究所发起的暂停巨型AI实验公开信
图片来源:生命未来研究所(Future of Life Institute)官网
这些宣言虽然令人警醒,但不应被不加辨别地当作末日预兆。从某种意义上说,恐惧情绪的高涨可能是一种精明的市场定位,即企业仅凭自我监管这一简单举动,就把自己塑造成了安全的捍卫者。从另一种意义上说,它也可能出自真诚的担忧和对公共利益的关切。CSIS未来实验室自身的研究就曾识别出AI模型行为中的关键升级风险。尽管前沿AI实验室的顶尖工程师对模型行为的了解可能远胜于外部观察者,但末日场景并没有推动相关讨论向前发展。
目前流传的各类风险估计和机构立场都值得审视。它们在定义、时间跨度以及对未来安全保障措施的假设上各不相同,这削弱了其可信度。由于缺乏清晰的指标来衡量AI模型风险或智能体风险的倾向,普通公民只能被蒙在鼓里。报告认为,美国的公共部门和私营部门无论出于什么动机,都应当投资独立的人工智能评估。
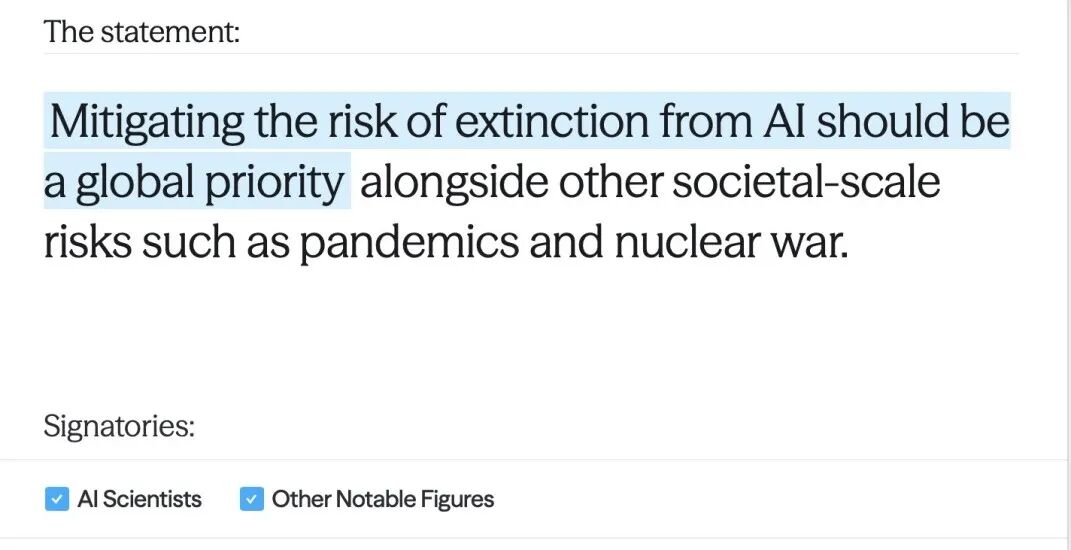
2023年5月人工智能安全中心发布的AI灭绝风险声明
图片来源:人工智能安全中心(CAIS)声明网站
报告认为,提出安全措施是进行人工智能治理的正确方向。阿莫代伊在其发布的文章《我们必须为前沿发展把握节奏》中,提出了在三个层面上运作的解决方案。第一个层面是在前沿实验室中派驻独立评估人员,赋予他们类似员工的训练过程访问权限,以及发布不利调查结果的权利。第二个层面是由民主国家的实验室围绕共同安全标准和以能力为触发条件的检查节点进行协调,并在必要时辅以监管措施和范围严格限定的反垄断豁免。第三个层面是由各国政府寻求可核查的国际协议,包括与中国达成协议:先从限制危险用途和部署前测试入手,再尝试限制“递归自我改进”,即由AI帮助开发能力更强的后继系统。
AI界在维持人类控制的必要性上存在广泛共识,但在如何维持控制的问题上理论各异。奥尔特曼认可为发展定速、独立审计和统一的联邦标准,并主张企业不必等待立法或反垄断豁免即可着手推进。哈萨比斯提议设立一个由联邦监督的前沿AI标准机构,微软则提出,未来的模型必须接受人类的纠正和关停。马克·扎克伯格(Mark Zuckerberg)则提议对模型发布实施董事会层面的监督,并让政府尽早接触正在开发中的模型。
02
报告认为,AI是一种通用目的技术,它应当在创造公共产品的同时,支持那种能使资本主义与社会进步相契合的财富创造和“创造性破坏”。自文明诞生以来,政府在监管技术和商业方面就一直在努力跟上私营部门的步伐。例如,在拥有3700多年历史的《汉谟拉比法典》中,就已有惩处建造劣质房屋的第三方的条款。
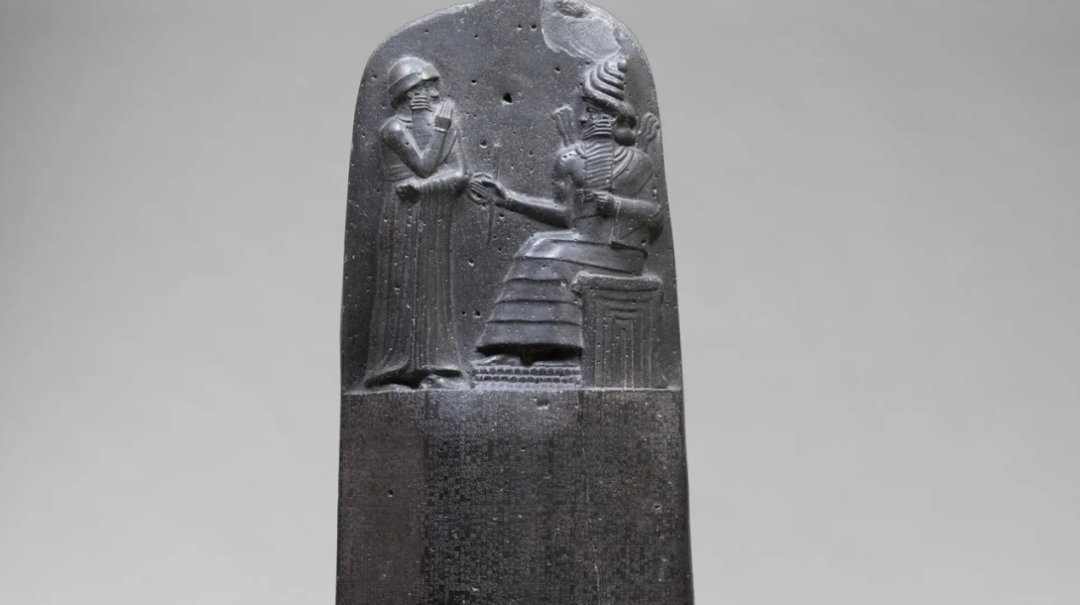
现藏于卢浮宫的《汉谟拉比法典》石碑
图片来源:卢浮宫博物馆藏品页面
值得肯定的是,人工智能基准测试是未来前进的方向。这对于使AI与人类价值观保持一致,以及发现机器逻辑在国家安全等特殊用例中的偏离之处,都具有重要意义。如果独立机构能够制定人工智能评估标准,就能为建立对AI系统的信任奠定基础。这一点同样适用于军事用例。由于国防领域缺乏国家安全基准,公众对AI在军事应用中的具体潜在风险在很大程度上仍一无所知。例如,在理解AI模型输出如何符合武装冲突法方面,显然缺少基准测试标准。因此,美国外交政策也应把推动国际基准作为其人工智能外交的优先事项,以防止国际体系中出现任何安全困境。
美国联邦政府还可以通过激励开展安全研究和基准测试,帮助AI以负责任的方式加速发展,从而平衡日益强大的AI模型的推出速度。这应当通过公私合作来实现,类似于NIST通过AI标准与创新中心(CAISI)所建立的合作模式,以及特朗普政府号召围绕重大研究挑战建立的“X实验室”。推动更深层次的AI安全研究,还应当由NSF向传统大学和非营利机构发放更多基础研究资助,而NSF的预算近年来被削减了50%以上。这些努力可以带动更多私营部门的支持,例如与基金会开展配套资助,甚至采取对token征收“托宾税”等创新机制,为AI安全标准和公共用例的基础研究提供资金。
美国国家标准与技术研究院AI标准与创新中心
图片来源:美国国家标准与技术研究院官网
这些努力主要应围绕Anthropic首席执行官阿莫代伊提出的几项主张展开,包括引入第三方评估员、推动民主国家采用统一的安全标准,以及建立与威权政权开展协调的平台,以避免AI军备竞赛进一步升级。这场讨论中所缺少的,恰恰是实现目标的方式和手段。报告因此认为,美国需要在国家安全问题、大规模网络攻击和生物恐怖主义等高风险领域,大力推动基准测试和用例研究。同时,这些工作必须吸纳比前沿实验室内部研究人员更广泛的参与网络,这也解释为什么适当的基准测试将成为一项关键的制衡机制。
03
负责任的加速要求人工智能评估能力与技术本身同步增长。对于特定系统在重大国家安全决策中将如何表现,灾难预言所能提供的指导十分有限。然而,独立的基准测试和持续的研究可以成为关键工具,甚至是“灵丹妙药”,用于识别失效条件、检验安全保障措施,并为部署决策奠定更坚实的基础。它们的价值将取决于严谨的方法、对模型的实质性访问,以及随着能力变化而持续进行的审视。联邦政府应当资助此类研究,将参与范围扩大到前沿实验室之外,并把共同评估标准作为人工智能外交的优先事项。
公众的信心最终应当建立在证据之上,而这些证据应当能够随着人工智能的进步而被各类机构质疑和重申。九月举行的中美元首会晤,为人工智能国际治理取得进展提供了契机。因此,更好的解决方案是建立一个由两国成员共同参与的治理机构,协调各项治理措施,使之服务于共同利益。
原文链接
https://www.csis.org/analysis/dont-slow-down-ai-development-speed-benchmarking
地址:上海市邯郸路220号智库楼
邮编:200433
电话:86-21-55670203
传真:86-21-55670203
电子邮箱:fdifudan@fudan.edu.cn
CopyRight©2007 复旦发展研究院版权所有 备案号/经营许可号:沪ICP备05006147号